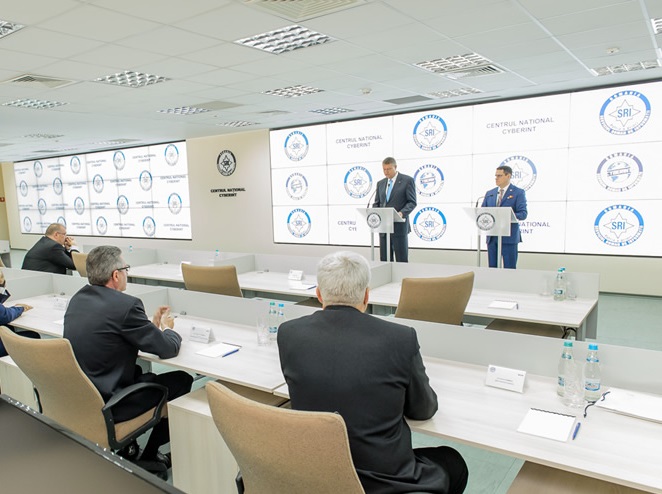
Centrul Naţional Cyberint, structură aflată în coordonarea SRI, a reuşit să contracareze o tentativă de atac cibernetic derulată, cel mai probabil, de entitatea asociată grupului de criminalitate cibernetică APT28 / Fancy Bear, fiind vizată o instituţie guvernamentală, anunţă reprezentanţii SRI. Potrivit acestora, nivelul tehnologic al atacurilor cibernetice va creşte semnificativ în perioada imediat următoare, astfel că este “imperios necesară” implementarea unui cadru legislativ clar şi pragmatic, care să stabilească atribuţii şi responsabilităţi concrete în acest domeniu la nivel naţional.
Purtătorul de cuvânt al SRI, Ovidiu Marincea, a declarat, vineri, că a fost identificată o tentativă de atac cibernetic la adresa unei instituţii guvernamentale din România, derulată, cel mai probabil, de “actori asociaţi anterior cu alte incidente de acest tip”.
Reprezentantul SRI mai spune că atacul nu a avut loc ca urmare a cooperării între instituţii, fiind identificate tinţele vizate, precum şi metodologia de atac, scrie news.ro.
Conform sursei citate, această tentativă de atac nu reprezintă o noutate. Zilnic, mii de atacuri cibernetice vizează instituţii, entităţi şi persoane din spaţiul virtual, iar România nu reprezintă o excepţie.
De asemenea, SRI apreciază că “nivelul tehnologic al acestor atacuri va înregistra o creştere semnificativă în perioada imediat următoare, ceea ce face imperios necesară implementarea unui cadru legislativ clar şi pragmatic, care să stabilească atribuţii şi responsabilităţi concrete în acest domeniu la nivel naţional”.
Contracararea atacului cibernetic s-a realizat inclusiv prin intermediul „Sistemului naţional de protecţie a infrastructurilor IT&C de interes naţional împotriva ameninţărilor provenite de din spaţiul cibernetic”, implementat prin fonduri europene nerambursabile de Serviciul Român de Informaţii. Acţiunea SRI s-a derulat la sesizarea Serviciului de Informaţii Externe (SIE).
Mai multe documente demonstrează că hackeri de elită, care au legături inclusiv cu executivul rus, s-au prezentat în repetate rânduri drept reprezentanţi ai NATO şi au trimis numeroase e-mailuri de tip phishing către organizaţii diplomatice din ţările europene, inclusiv către Ministerul Afacerilor Externe din România, dezvăluie CyberScoop.
—————
România a intrat în Top 10 al țărilor cu cele mai multe servere de comandă și control pentru atacuri informatice de tip Distributed Denial of Service (DDoS), ocupând la ora actuală locul 6, reiese dintr-un raport realizat de experții Kaspersky Lab, dat vineri publicității si citat de Agerpres.
Potrivit sursei citate, Coreea de Sud rămâne lider în ceea ce privește numărul serverelor de comandă și control (C&C) detectate, urmată de Statele Unite ale Americii și Olanda. În același clasament, China iese din Top 3 pentru prima dată de când a început monitorizarea specialiștilor Kaspersky Lab, coborând pe poziția a 7-a. De asemenea, Japonia, Ucraina și Bulgaria au părăsit clasamentul primelor 10 țări cu cel mai mare număr de servere C&C, acestea fiind înlocuite de Hong Kong, România (care ocupă locul al șaselea) și Germania.
În primul trimestru din 2017, sistemul Kaspersky DDoS Intelligence a înregistrat atacuri DDoS împotriva unor resurse din 72 de țări, cu opt mai puține decât în ultimul trimestru al anului 2016. Olanda și Marea Britanie au înlocuit Japonia și Franța în top 10 țări cu cele mai multe victime DDoS.
Conform raportului de specialitate, în general, în T1 din 2017 cel mai mare număr de atacuri (994) a fost observat pe 18 februarie, iar cel mai lung atac DDoS a durat 120 de ore. Trimestrul trecut, cel mai lung atac a durat 292 de ore.
Atacul de tip DDoS reprezintă cea mai întâlnită formă de infracțiune cibernetică, având ca țintă website-uri importante și mai rar computerele personale.
Sistemul DDoS Intelligence (parte din Kaspersky DDoS Protection) este creat pentru a intercepta și analiza comenzile trimise către boți prin servere de comandă și control (C&C) și nu are nevoie să aștepte până când utilizatorii dispozitivelor sunt infectați sau atacați pentru a aduna date.